

Parollar
Ko‘plab tizimlar oddiy parol bilan himoyalangan. Bu ideal emas, chunki ko‘p hollarda hujumchilar parollarni osongina buzishi, qayta ishlatishi yoki boshqa yo‘llar bilan suiiste’mol qilishi mumkin. Ushbu bo‘limda parollarga oid hujumlar va himoya usullari ko‘rib chiqiladi.
Parol mustahkamligi
Parolning kuchli ekanini nima belgilaydi? Uning qanchalik murakkabligimi? Undagi belgilar sonimi? Maxsus belgilar sonimi?
Mashhur komiks muallifi xkcd.com quyidagi komiksda parollarga qanday hujum qilinishi mumkinligini ajoyib tarzda ko‘rsatib bergan. Uni bir lahza ko‘zdan kechiring, so‘ng muhokamani davom ettiramiz.
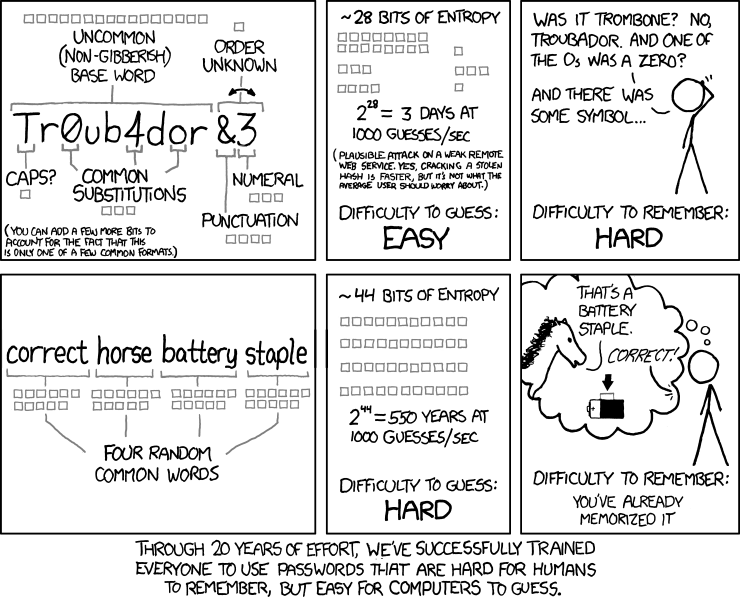
XKCD komiksi: https://xkcd.com/936/
Agar birinchi parol Tr0ub4dor&3ni ko‘rib chiqsak, u aksariyat parol siyosati qoidalariga mos keladi: masalan, unda bosh harf, raqamlar va maxsus belgilar bor, uzunligi esa 11 belgi. Biroq bu parolning ba’zi muammolari bor, u:
- Eslab qolish qiyin. Birinchi o (harf) belgisini 0 (raqam) bilan almashtirdingizmi yoki ikkinchisinimi? a belgisini 4 bilan almashtirdingizmi yoki yo‘qmi?
- Terish qiyin. Turli harflar, raqamlar va maxsus belgilarni ma’lum tartibda terishingiz kerak. Ehtimol, bu klaviaturangizda eng tez teriladigan so‘zlar bo‘lmaydi.
- U unchalik kuchli emas! Parol ancha keng tarqalgan so‘zga asoslangan va katta mustahkamlik bermaydi — atigi taxminan 28 bit entropiya.
Bunday salbiy jihatlarga ega parollarni tanlash o‘rniga, parollar entropiyasini oddiy usullar bilan sezilarli darajada oshirishimiz mumkin. CorrectHorseBatteryStaple parolini ko‘rib chiqsak, u ancha yaxshilanganini ko‘ramiz:
- Parolni terish oson. Oddiy so‘zlarni terish ko‘pchilik uchun kundalik mashg‘ulot va buni juda tez bajarishga o‘rganib olish mumkin.
- Uni eslab qolish oson. Parolni vizual tasavvur qilib — ot (horse), batareya (battery), skrepka (staple) va correct so‘zi — uni ancha oson eslab qolishimiz mumkin.
- U parol buzishga qaratilgan aksariyat urinishlarga qarshi ancha kuchliroq! U taxminan 44 bit entropiya beradi, bu esa uni buzishni juda qiyinlashtiradi.
Bunday parollar parol iboralari (passphrase) deb ataladi va odatda biroz murakkablashtirilgan oddiy so‘zdan ancha yaxshiroq amaliyot hisoblanadi. Parolni yanada kuchliroq qilish hamda maxsus belgilar va bosh harflar kabi parol siyosati qoidalariga moslashtirish uchun uni qanday yaxshilash mumkinligini o‘ylab ko‘ring! Parolingizda hatto bo‘sh joylardan ham foydalanishingiz mumkin, bu esa parol iboralarini terishni yanada tabiiy qiladi.
Parol menejerlari
Parolingizni yozib qo‘yish ko‘p yillar davomida yomon amaliyot hisoblanib kelgan, ammo haqiqatan ham shundaymi? Bir xil paroldan bir nechta onlayn xizmatlarda foydalanish jiddiy xavf tug‘diradi: agar ushbu platformalardan biri buzilsa-chi? U holda o‘sha parol oshkor bo‘ladi va hujumchilar uni u ishlatilgan boshqa barcha xizmatlarda qayta ishlatishi mumkin.
Bu muammoga qarshi kurashish uchun bir xil parolni bir nechta xizmatda qayta ishlatmaslik tavsiya etiladi. Bu foydalanuvchilar uchun ancha qiyin, chunki ular nafaqat noyob parollardan foydalanishi, balki bir vaqtning o‘zida kuchli va mustahkam parollar yaratishi ham kerak! Parol menejeri bu muammoni hal qilishga yordam beradi: u foydalanuvchilarga parollarni imkon qadar xavfsiz tarzda fayl, ma’lumotlar bazasi yoki boshqa tizimga yozib qo‘yish imkonini beradi, parollarga oson kirishni ta’minlaydi hamda ularning turli xizmatlarda kuchli va noyob bo‘lishini kafolatlaydi.
To‘g‘ri joriy qilinganda, parol menejeri:
- Internetdan foydalanishni ancha xavfsizroq qiladi
- Samaradorlikni oshiradi, chunki turli xizmatlar parollarini osongina topish, nusxalash va foydalanuvchi kirmoqchi bo‘lgan tegishli xizmatlarga joylashtirish mumkin
- Kerak bo‘lganda parollarni tiklash va yangilarini yaratishning oson usullarini taklif qiladi.
Parollarni yozib qo‘yish foydalanuvchilarimizning parollarni qayta ishlatishiga qaraganda ancha past xavf hisoblanadi. Ha, bu mukammal yechim emas, chunki parol menejerining o‘zi ham buzilishi mumkin, ammo bu ancha xavfsizroq yondashuv hisoblanadi.
Parolsiz yechimlar
Parollarning o‘ziga butunlay barham berish mumkin bo‘lsa-chi? Har kuni parol sifatida uzunroq parol iborasini tera olmaydigan kimdir doim topiladi. Buning bir necha sababi bo‘lishi mumkin, masalan:
- Ofisdagi IT sohasidan yaxshi xabardor bo‘lmagan xodimlar
- Har kuni turli xonalardagi turli bemorlarni ko‘rikdan o‘tkazish chog‘ida shifoxonadagi ko‘plab turli kompyuterlardan foydalanadigan shifokor
- Parolni uni talab qiladigan tizimda terish qiyin
Foydalanuvchilardan parol talab qilmaydigan tizimlarni ishlab chiqish va joriy etish jadal rivojlanmoqda. Foydalanuvchilardan parol bilan autentifikatsiyadan o‘tishni so‘rash o‘rniga, ularga, masalan, quyidagilardan foydalanishga ruxsat bersak-chi:
- Ularning o‘ziga xos belgisi, masalan, yuzi yoki barmoq izi
- Ularda mavjud bo‘lgan narsa, masalan, token yoki mobil telefoni
Bunda qiyinchiliklar bor, lekin xavfsizlik nuqtayi nazaridan biz foydalanuvchilarimiz uchun muammoni haqiqatan ham yomonlashtiryapmizmi yoki yaxshilayapmizmi? Shuni yodda tutishimiz kerakki, biz mukammal xavfsizlik tizimlarini joriy qilishga intilmayapmiz — ularga odatda erishib ham, ularni amalga oshirib ham bo‘lmaydi. Shuning uchun tahdidlarni qanday cheklash va shu bilan birga foydalanuvchilarimiz hayotini qanday osonlashtirish haqida puxta o‘ylashimiz kerak. Parollar mukammal emas, parolsiz yechimlar ham. Siz foydalanuvchilaringiz uchun qaysi birini joriy qilasiz?
Ko‘p faktorli autentifikatsiya
Foydalanuvchilarni tekshirish uchun qanday yechim ishlatilishidan qat’i nazar, ularning hisoblari bilan bog‘liq jiddiy xavflar baribir saqlanib qolishini bilib olar ekanmiz, xavfni kamaytirishga yordam beradigan boshqa yechimlarni ham joriy qilish mumkin.
Ko‘p faktorli autentifikatsiya yechimlarga foydalanuvchini nafaqat, masalan, uning paroli asosida tekshirish, balki shu bilan birga foydalanuvchidan o‘z kimligini isbotlash uchun ikkinchi faktorni taqdim etishni talab qilish imkonini beradi.
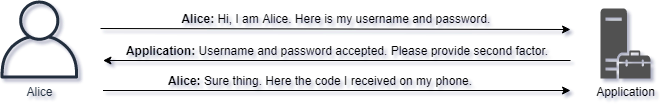
Ikkinchi faktorni so‘rashning bir necha xil usuli bo‘lishi mumkin. Mana bir nechta misollar:
- Maxfiy kodni olish uchun smartfondagi autentifikatsiya ilovasidan foydalanish
- Telefonga SMS ("Short Message Service") orqali maxfiy kod olish
- Maxfiy kodni olish uchun apparat tokenidan foydalanish
- Shaxsni aniqlash uchun barmoq izi yoki yuzni taqdim etish
Yuqoridagilarning barchasi nafaqat parolni bilishni, balki ikkinchi element (faktor)ni ham taqdim etishni talab qiladi.
Bunday yechimlar ba’zan foydalanuvchilar uchun juda bezovta qiluvchi hisoblanadi. Bu muammoni hal qilishga yordam berish uchun DAC ("Discretionary Access Control") konsepsiyasini qo‘llash mumkin. DAC tizimga kirish yechimiga foydalanuvchidan ko‘p faktorli kodni so‘rash yoki so‘ramaslikni o‘zi hal qilish imkonini beradi. Masalan, ko‘p faktorli tekshiruv faqat quyidagi hollarda zarur bo‘lishi mumkin, ya’ni foydalanuvchi:
- Yangi joylashuvdan tizimga kirganda
- Ilovaga kirish uchun boshqa brauzer yoki dasturdan foydalanganda
- Ilovada muhim amalni bajarishga uringanda, masalan, parolni o‘zgartirish yoki ma’lum chegaradan yuqori pul o‘tkazmasini amalga oshirishda
Parolni taxmin qilish
Hujumchilar ilovalar va xizmatlarga duch kelganda, parolni taxmin qilish (Password Guessing) imkoniyati paydo bo‘lishi mumkin. Parolni taxmin qilish — bu hujumchilarning tarmoq orqali ilova bilan o‘zaro ishlashi hamda foydalanuvchi nomlari va parollarning turli kombinatsiyalari ro‘yxatlarini sinab ko‘rishidan iborat faoliyat.
Parolni taxmin qilish hujumchiga zaif foydalanuvchi nomi va parol kombinatsiyasiga ega hisoblarni topish imkonini beradi.

Agar hujumchi tizimga kirish uchun yaroqli hisobni topishga muvaffaq bo‘lsa, uning oldida yangi imkoniyatlar ochiladi. Endi hujumchiga qanday funksionallik va ma’lumotlar ochiq bo‘lishini o‘ylab ko‘ring. Quyida hujumchi kimningdir parolini muvaffaqiyatli taxmin qilgan holatlarga misollar keltirilgan:
- Hujumchi xodimning elektron pochta hisobiga kiradi. Ichida yillar ortga borib yetadigan minglab xatlar bor. Xatlarda parollar yuborilgan bo‘lib, ular hujumchiga boshqa tizimlarga ham kirish imkonini beradi. Bundan tashqari, u yerda yuzlab ilova qilingan fayllar mavjud, ularning ba’zilarida juda maxfiy ma’lumotlar bo‘lishi mumkin.
- Hujumchilar server xonasini sovutish vazifasi yuklatilgan HVAC ("Heating, Ventilation and Air Conditioning") tizimining Admin hisobi parolini muvaffaqiyatli taxmin qilishadi. Hujumchilar HVAC parametrlarini o‘zgartira oladi va puxta o‘ylangan o‘zgartirishlar orqali server xonasining haddan tashqari qizib ketishiga sabab bo‘ladi.
- Internetda xodimlarga ichki resurslarga kirish imkonini beruvchi VPN xizmati mavjud. Xodimlardan birining paroli zaif bo‘lib, hujumchi uni bir necha kun davomida takroriy taxmin qilish orqali topadi. Hujumchi VPN xizmatiga kiradi va endi tashkilotning ichki tarmog‘ida bo‘ladi. Shu yerdan hujumchi tashkilot ichida ransomware (tovlamachi dastur) o‘rnatadi.
- Internetda veb-ilova joylashtirilgan. Tashqaridan unda aniq zaifliklar ko‘rinmaydi, biroq hujumchilar parolni taxmin qilish orqali tizimdagi oddiy foydalanuvchi hisobiga kirishga muvaffaq bo‘ldi. Veb-ilovani joylashtirgan kompaniya o‘z foydalanuvchilariga ishonganligi sababli, ilova ichidagi veb-xavfsizlik zaif edi. Shu yerdan hujumchi serverni egallash uchun veb-eksploitlardan foydalana oldi.
Ko‘plab tarmoq xizmatlarida o‘rnatilgan administrator hisoblari mavjud, ba’zilarida hatto o‘rnatilgandan beri standart parol o‘zgartirilmagan. Hujumchilar tarmoqdagi har bir xizmatga standart hisob ma’lumotlari bilan kirishga urinib ko‘rishi mumkin. Bundan tashqari, hujumchi odatiy va zaif parollarni sinab ko‘rishi mumkin. Quyida odatiy va zaif parollarga ba’zi misollar keltirilgan. E’tibor bering, parol siyosatlarini chetlab o‘tish uchun ularning barchasi undov belgisi bilan tugaydi:
| Parol | Izoh |
|---|---|
| Summer2021! | Ko‘pchilik, jumladan kompaniyalarning yordam xizmatlari (helpdesk) ham, parolni tiklashda yangi parol sifatida yil fasli va joriy yilni o‘rnatadi. |
| W3schools123! | Kompaniya nomi ko‘pincha odamlarning paroli sifatida ishlatiladi. Oxiridagi 123 raqami va ! belgisini foydalanuvchilar parol siyosatidan o‘tish va parolni biroz murakkabroq qilish uchun tanlaydi. |
| Rosalynn2006! | Rosalynn — balki kimningdir farzandidir? Foydalanuvchilar ko‘pincha parol sifatida o‘zlari uchun qadrli bo‘lgan narsalardan foydalanadi. Farzandlarning ismlari va, ehtimol, ularning tug‘ilgan yili juda ommabop. |
| Qwerty123456! | Tasodifiy ko‘rinadigan parolmi? Bu parol kimdir klaviatura tugmalarini ketma-ket bosib, so‘ng raqamlar bilan ham xuddi shunday qilishidan hosil bo‘lgan. |
Foydalanuvchi nomlari va parollar ro‘yxatlarini ko‘plab turli xizmatlarga qarshi sinab ko‘rish uchun osongina sozlash imkonini beradigan vositalardan biri — THC-Hydra (https://github.com/vanhauser-thc/thc-hydra). U hujum qilish uchun ko‘plab protokollarni qo‘llab-quvvatlaydi, masalan:
- RDP ("Remote Desktop Protocol")
- FTP ("File Transfer Protocol")
- SMB ("Server Message Block")
- Telnet
- SSH ("Secure Sockets Host")
THC-Hydra yordamida, masalan, FTP’ni nishonga olish uchun quyidagi buyruqdan foydalanish mumkin:
hydra -L common_usernames.txt -P common_passwords.txt ftp://localhost/Bu buyruq keng tarqalgan foydalanuvchi nomlari va parollar ro‘yxatidan foydalanib, ularning har birini localhost’dagi yoki siz tanlagan IP manzildagi FTP xizmatiga qarshi sinab ko‘radi.
Credential Stuffing
Hujumchilar tez-tez qo‘llaydigan hujumlardan biri — Credential Stuffing. Bunda hujumchilar hisob ma’lumotlarining ulkan bazalarini yuklab olib, mos keladigan hisob ma’lumotlarini tarmoq xizmatiga qarshi sinab ko‘radi. Hisob ma’lumotlarining sizib chiqishi uchinchi tomon xizmati buzilganda, ma’lumotlar bazasi o‘g‘irlanib, so‘ng hamma yuklab olishi uchun Internetga oshkor qilinganda sodir bo‘ladi.
Afsuski, ko‘plab foydalanuvchilar turli xizmatlarda bir xil parolni qayta ishlatadi, bu esa Credential Stuffing hujumlarini tashkilotlarga qarshi juda samarali qiladi.
Parolni buzish
Parolni taxmin qilish onlayn hujum bo‘lsa, parolni buzish (Password Cracking) oflayn hujumdir. Bunda hujumchilar avval nishondan parollarning saqlangan ko‘rinishlarini o‘g‘irlaydi.
Parollar odatda parol xeshi ko‘rinishida saqlanadi. Xesh — bu foydalanuvchilar parollarini bir tomonlama funksiyadan o‘tkazib saqlash usuli bo‘lib, parolni buzish qo‘llanilmasa, uni asl holiga qaytarib bo‘lmaydi.
Agar hujumchi tizimdan hisob ma’lumotlarini olishga qodir bo‘lsa, bu ma’lumotlar katta ehtimol bilan shifrlash yoki xeshlash orqali himoyalangan bo‘ladi. Xeshlash — asl qiymatiga qaytarib bo‘lmaydigan qilib ishlab chiqilgan bir tomonlama funksiya.
Parolni buzishda tizimdan olingan himoyalangan hisob ma’lumotlariga mos keladigan parol taxminlarini yaratishga urinish uchun hisoblash quvvatidan, ya’ni CPU ("Central Processing Unit") va GPU ("Graphical Processing Unit") dan foydalaniladi.
Autentifikatsiyasiz xizmatlar
Ilovalarni o‘rganish va aniqlash jarayonida ba’zan autentifikatsiya bilan himoyalanmagan ilovalarga duch kelishingiz mumkin. Bunday ilovalarni o‘rganish hujumchilar uchun foydali, masalan, maxfiy ma’lumotlarni qidirishda qidiruv maydonidan foydalanish mumkin.
Tarmoqdagi ko‘plab ilovalarni erkin o‘rganish mumkin, ular ba’zan hujumchilarga aynan o‘zlari izlayotgan ma’lumotlarni taqdim etadi.
Tarmoqni xaritalash va portlarni skanerlash mashqlarini bajarishda aniqlangan har bir tizim va xizmat o‘rganib chiqilishi kerak.
Mavjud hisob ma’lumotlaridan foydalanish
Odatda hujumchi muhitdagi foydalanuvchilarning hisob ma’lumotlaridan allaqachon foydalanayotgan bo‘ladi. Masalan, agar hujumchi kimningdir kompyuter tizimini egallagan bo‘lsa, u tizim tomonidan allaqachon ishlatilayotgan hisob ma’lumotlarini qayta ishlatishi mumkin.
Bu hujumchilarga ancha ko‘p imkoniyatlar beradi. Endi suiiste’mol qilinishi mumkin bo‘lgan barcha ilovalarni o‘ylab ko‘ring. Masalan:
- Elektron pochta
- SharePoint
- Kadrlar bo‘limi (HR) va buxgalteriya
- VPN ("Virtual Private Networking")
Hujumchi kirish nazorati ortidagi ilovaga kirish huquqini qo‘lga kiritgach, ko‘pincha u yerda zaifliklar va ma’lumotlar mo‘l-ko‘l bo‘ladi.
Tizimdagi hisob ma’lumotlarini turli usullar bilan ham ajratib olish mumkin, odatda bu tizimda administrator huquqlariga ega bo‘lishni talab qiladi. Mimikatz (https://github.com/gentilkiwi/mimikatz) — tizimdan hisob ma’lumotlarini chiqarib olishga (dump qilishga) urinadigan shunday vositalardan biri.
W3Schools Pathfinder
Yutuqlaringizni kuzating – bu bepul!