

Tarmoqlararo ekranlar (firewall)
Tarmoqlararo ekranlar (firewall)
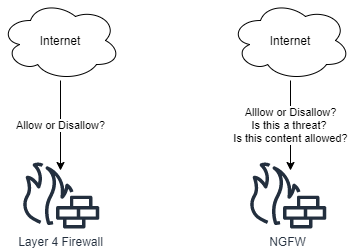
Tarmoqlararo ekranlar har qanday tarmoqning markaziy arxitektura elementi hisoblanadi. Ular biz ruxsat bergan trafikdan tashqari barcha tarmoq trafigini to‘sib qo‘yish uchun mo‘ljallangan. Tarmoqlararo ekranlar 4-qatlamda ishlaydi va odatda ichki aktivlarga TCP va UDP orqali kirishni nazorat qiladi. Yangi avlod tarmoqlararo ekranlari (Next-Generation Firewalls) esa OSI modelining barcha qatlamlarida, jumladan 7-qatlamda ham ishlaydi.
Tarmoqqa, masalan, tarmoqlararo ekran orqali kirayotgan trafik kiruvchi (ingress) trafik deb ataladi. Tarmoqdan chiqayotgan trafik esa chiquvchi (egress) trafik deb ataladi.
4-qatlam tarmoqlararo ekrani
An’anaviy tarmoqlararo ekran quyidagi imkoniyatlarga ega 4-qatlam tarmoqlararo ekranidir:
- NAT
- Marshrutlash
- Trafikni bloklash yoki unga ruxsat berish
- Faol tarmoq ulanishlarini kuzatish
- VPN ulanishlarini qo‘llab-quvvatlash
NGFW ("Next-Generation Firewalls" — yangi avlod tarmoqlararo ekranlari)
Zamonaviy tarmoqlararo ekranning imkoniyatlari 4-qatlam tarmoqlararo ekraniga qaraganda ancha kengroq. Bu imkoniyatlar odatda xavfsizlik funksiyalaridan iborat.
NGFW tarmoqlararo ekrani ham faol tarmoq ulanishlarini kuzatishi mumkin, biroq u odatda quyidagilarni ham kuzata oladi:
- Geolokatsiya ma’lumotlar bazalari orqali joylashuvlarni. Bu tarmoqlararo ekran foydalanuvchilarning joylashuviga qarab bloklash yoki ruxsat berish amallarini bajara olishini anglatadi. Joylashuv xizmatlari har doim ham aniq emas va ko‘pincha VPN xizmatlari yoki hujumlar uchun oraliq stansiyalar (jump station) kabi boshqa xizmatlar yordamida osongina chetlab o‘tilishi mumkin.
- Foydalanuvchilarni
- Ilovalar
- Seanslarni
- Portlar va xizmatlarni
- IP manzillarni
NGFW’ning boshqa imkoniyatlari:
- Tarmoqdagi ilovalarni aniqlash va nazorat qilish.
- Dasturiy tarmoqlararo ekran sifatida ishlashi uchun virtuallashtirilishi mumkin.
- Ko‘pincha oddiy va tushunarli boshqaruvni taklif qiladi.
- Bosqinlarning oldini olish tizimi ("Intrusion Prevention System") orqali ma’lum tahdidlardan himoyalanishni qo‘llab-quvvatlaydi.
- Sandbox yechimlari orqali noma’lum tahdidlarni aniqlash va oldini olish imkoniyati.
- Noma’lum trafikni, masalan, biror ilovaga tegishli ekanini aniqlab bo‘lmaydigan trafikni boshqarish imkoniyatini taqdim etadi.
- Shifrlangan trafikni to‘xtatib, uni tekshirish imkoniyatlari.
- Nafaqat tizimlarni ularning IP manzillari orqali, balki foydalanuvchilarni ham nazorat qila oladi.
Tarmoqlararo ekranni boshqarish
Tarmoqlararo ekranni odatda xususiy (proprietary) boshqaruv ilovasi orqali yoki HTTP orqali tarmoqlararo ekranning boshqaruv interfeysiga kiradigan veb-brauzer orqali boshqarish mumkin.
Tarmoqlararo ekranlarning boshqaruv portlari, shuningdek, tashkilotning boshqa boshqaruv xizmatlari ideal holda oddiy foydalanuvchilar kirishidan alohida segmentga ajratilishi kerak. Ideal holda boshqaruv xizmatlarining segmentatsiyasi tashkilotning foydalanuvchilar katalogiga, masalan, Windows muhitlari uchun Active Directory’ga ulanadi.
Segmentatsiya
Tarmoqlararo ekranlar xostlar va tizimlar o‘rtasidagi trafikni segmentlarga ajratishi mumkin, ular ba’zan zonalar deb ham ataladi. Har bir segmentda o‘zaro aloqa qilishiga ruxsat berilgan xizmatlar joylashadi.

Segmentga kiruvchi yoki undan chiquvchi har qanday ulanish tarmoqlararo ekran tomonidan puxta nazorat qilinishi va ruxsatsiz ulanishlarning muvaffaqiyatli o‘rnatilishiga yo‘l qo‘yilmasligi kerak. Kichikroq segmentlar yaxshiroq ajratishni ta’minlaydi, biroq ko‘proq boshqaruvni talab qiladi.
Hech qanday segmentatsiya bo‘lmasa, foydalanuvchilar va tizimlar tarmoqlararo ekran nazoratisiz bir-biri bilan bevosita aloqa qila oladi. Bu tekis tarmoq (flat network) deb ataladi.

Ko‘proq segmentatsiya qo‘shib, xizmatlarni ifodalovchi segmentlarni tasavvur qilishimiz mumkin, bunda har bir segment tashkilotda taqdim etiladigan bitta xizmatdir. Har bir segment xizmatning ishlashini ta’minlash uchun mas’ul bo‘lgan turli serverlarni o‘z ichiga olishi mumkin. Segment ichidagi aloqaga ruxsat beriladi, biroq segmentga kirish va undan chiqish tarmoqlararo ekran tomonidan nazorat qilinadi.
Segmentatsiyaning yana bir g‘oyasi — segmentlarni ularning funksiyalariga qarab nazorat qilish, masalan, veb-ilovalarni boshqa veb-ilovalar bilan bitta segmentga, ma’lumotlar bazalarini boshqa bir segmentga, boshqa turdagi xizmatlarni esa o‘z segmentiga guruhlash.

Segmentatsiyaning eng yaxshi va eng xavfsiz turi nol ishonch arxitekturasi (zero-trust architecture) deb ataladi: u tarmoqdagi barcha tizimlarning turli xizmatlar bilan aloqa qilishiga faqat aniq ruxsat berilgandagina imkon beradi.
Tarmoqlararo ekran qoidalarini boshqarishni osonlashtirish uchun tarmoqlararo ekran boshqaruvi ideal holda tashkilotning foydalanuvchilar katalogiga ulanadi. Bu tarmoqlararo ekran administratorlariga xodimlarning vazifalariga asoslangan puxta qoidalar yaratish imkonini beradi, tashkilot esa har safar lavozim o‘zgarganda tarmoqlararo ekran administratorlaridan o‘zgartirish kiritishni so‘ramasdan, tarmoqda qo‘llaniladigan ruxsatlarni qo‘shishi va olib tashlashi mumkin bo‘ladi. Bu ba’zan foydalanuvchiga asoslangan siyosat nazorati (user-based policy control) deb ataladi. Misollar:
- IT-administratorlar turli xizmatlarga boshqaruv protokollari orqali ulana olishi kerak.
- HR xodimlariga HR platformalariga HTTPS orqali kirishga ruxsat berilishi kerak.
- Yordam xizmati (helpdesk) xodimlari faqat yordam xizmatiga oid xizmatlardan foydalana oladi.
- Noma’lum foydalanuvchilarni aniqlash va ularga tegishli ruxsatlar berish mumkin.
IPS ("Intrusion Prevention System" — bosqinlarning oldini olish tizimi) va IDS ("Intrusion Detection System" — bosqinlarni aniqlash tizimi)
Ba’zan IPS va IDS tizimlari tarmoqda mustaqil tizimlar sifatida joriy etiladi, biroq ko‘pincha ular NGFW tarkibiga kiritiladi.
IPS va IDS tizimlari tarmoq yoki xostga qilingan hujumlarni aniqlash uchun signaturalar, algoritmlar va evristikalarga ega. Xostda joriy etilgan IDS yoki IPS HIDS ("Host Intrusion Detection System" — xostdagi bosqinlarni aniqlash tizimi) deb ataladi.

Ushbu kursda IDS va IPS atamalari bir-birining o‘rnida ishlatiladi, chunki ular o‘rtasidagi farq ko‘pincha faqat ularning qanday ishlashini sozlashga bog‘liq. IPS tizimi tahdidlarni aniqlashi va bloklashi mumkin bo‘lgan tarzda joylashtiriladi, IDS tizimi esa faqat tahdidlarni aniqlashga qodir.
IPS tizimlaridan hujumchilarni aniqlash va bloklash uchun foydalanish mumkin; ular ko‘pincha tez-tez yangilanishlarga va shifrlangan trafikni tekshirishga tayanadi.
Kontent va ilovalarni filtrlash
Tarmoqlararo ekran tarmoq orqali qaysi ilovalar va kontent o‘tayotganini tushunishga harakat qilishi mumkin. Bunday aniqlash tarmoqlararo ekran ortidagi tizimlarni himoya qilish uchun IPS kabi boshqa xavfsizlik funksiyalarini ham faollashtirishi mumkin.
URL filtrlash
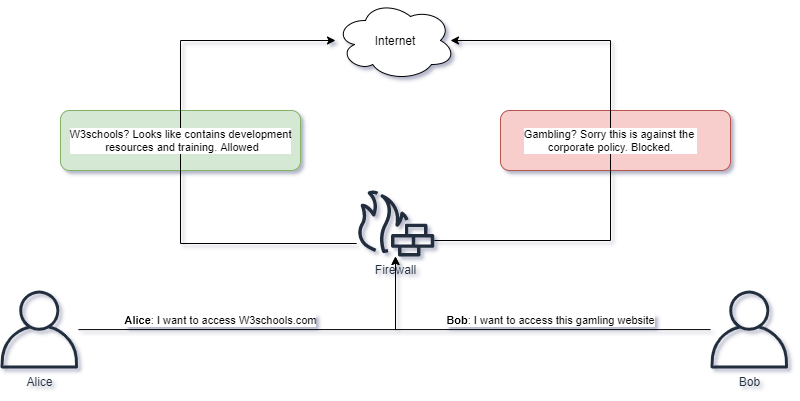
NGFW HTTP orqali kiriladigan kontentni ham himoya qilishi mumkin. Tarmoqlararo ekran domenlar ro‘yxati va ularning toifalarini o‘z ichiga olgan ma’lumotlar bazasida domenlarni qidirishi mumkin. So‘ngra tarmoqlararo ekran foydalanuvchilarga faqat maqbul toifadagi domenlarga ruxsat berilishini ta’minlashi mumkin, masalan, yangiliklarga ruxsat beriladi, qimor o‘yinlariga esa yo‘q.

Domenning yoshi va haqiqiyligi kabi elementlar ham tekshirilishi mumkin: bu foydalanuvchilarning yaqinda yaratilgan va hali toifalanmagan domenlarga kirishining oldini oladi yoki domen kontentini tahlil qilish orqali firibgarlik faoliyatini tekshirish imkonini beradi.
Veb-saytlarga kirishni rad etish o‘rniga, tarmoqlararo ekran so‘rovni tutib olib, foydalanuvchini captive veb-portal deb ataladigan sahifaga yo‘naltirishi mumkin. Bu portalda foydalanuvchi yaqin xavf yoki, masalan, nomaqbul kontentga kirish orqali kompaniya siyosatini buzish haqida ogohlantirilishi mumkin. Ba’zi hollarda foydalanuvchiga kontentga nima uchun kirish kerakligi sababini ko‘rsatishga ruxsat berish, so‘ngra sabab ko‘rsatgan bo‘lsa, davom etishiga imkon berish mumkin.
Domenlar ichidagi toifalar ko‘p bo‘lishi mumkin, masalan, quyidagilarga oid kontent joylashgan veb-saytlar:
- Xakerlik
- Yalang‘ochlik
- Zo‘ravonlik
- Fishing (phishing)
- Tanishuv saytlari
- Tezkor xabar almashish
- Ko‘ngilochar kontent
- Anonimlashtirish xizmatlari
Ilovalar
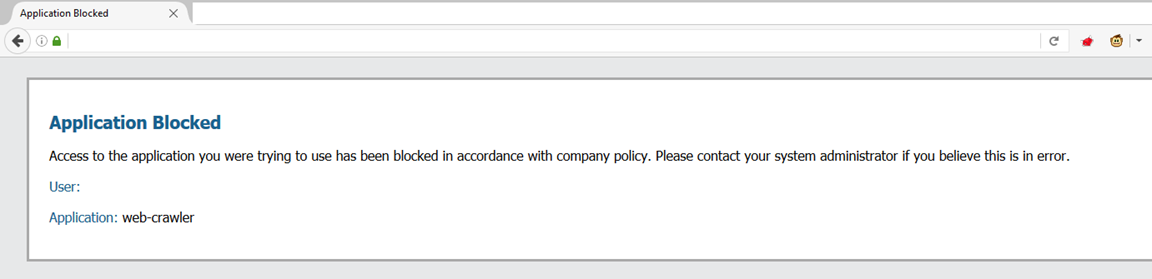
Tarmoqlararo ekran nafaqat protokollarni, balki qaysi ilovalar ishlatilayotganini ham aniqlashga harakat qilishi mumkin. Ko‘plab protokollar boshqa ilovalarni tashishga qodir, masalan, HTTP minglab turli ilovalarni o‘z ichiga olishi mumkin. Tarmoqlararo ekran 4-qatlamdagi tarmoq oqimlarini dekodlashga va 7-qatlamda taqdim etilayotgan kontentni aniqlashga harakat qilishi mumkin.

Skrinshotda ilova bloklanganda foydalanuvchi nimani ko‘rishi mumkinligi ko‘rsatilgan.
Kontentni nazorat qilish
Ilovalar aniqlanayotganda tarmoqlararo ekran ilovalar ichidagi muayyan kontentni, masalan, yuklab olinayotgan kontentni aniqlashga harakat qilishi mumkin:
- Word hujjatlari
- Bajariladigan fayllar
- Manba kodi
- Skriptlar

Bunday fayllarda tarmoqlararo ekran zararli dasturlarni, tarmoqdan chiqmasligi kerak bo‘lgan xususiy va maxfiy ma’lumotlarni va boshqa ko‘p narsalarni aniqlashga harakat qilishi mumkin.
Tarmoqlararo ekran ko‘plab turli protokollarni va ular orqali o‘tayotgan kontentni qo‘llab-quvvatlashi mumkin, masalan:
- HTTP
- SMB
- FTP
- IMAP & POP3
- SMTP
Sandboxing
Bu kontekstda sandboxing zararli bo‘lishi mumkin bo‘lgan fayllarni maxsus platformada ishga tushirishni anglatadi. Sandbox faylning zararli yoki zararli emasligini aniqlash uchun uning faoliyatini qayd etadi va kuzatadi.

Sandboxing odatda tarmoqlararo ekranga bajariladigan fayllarni ushbu platformaga yuborish va fayl zararli yoki yo‘qligi haqida xulosa chiqarilgunga qadar foydalanuvchilarning uni yuklab olishiga yo‘l qo‘ymaslik imkonini beradi.
Zamonaviy sandbox fayllarni bir nechta turli platformalarda ishga tushirish imkoniyatiga ega, masalan:
- Windows 7, 8 va 10.
- Android telefonlari.
- Linux
Sandbox’da ishga tushirib o‘rganishga arziydigan fayllar faqat bajariladigan fayllar bilan cheklanmaydi. Ko‘plab fayllar foydalanuvchilarimizning operatsion tizimida zararli harakatlarni amalga oshirishga qodir:
- Ishga tushiriladigan kontentga ega ZIP fayllar
- Office hujjatlari
- PDF fayllar
- Java ilovalari
- JavaScript
- Ekran saqlovchilar (screensaver)
NGFW taqdim eta oladigan imkoniyatlardan tashqari, o‘zingiz sinab ko‘rishingiz mumkin bo‘lgan ko‘plab onlayn sandbox’lar mavjud:
- https://www.joesandbox.com/
- https://www.virustotal.com/
- https://www.hybrid-analysis.com/
- https://any.run/
Trafikni shifrdan chiqarish
Ko‘plab tarmoqlararo ekranlar trafikni shifrdan chiqarish imkonini beruvchi sertifikatlarni o‘rnatishni qo‘llab-quvvatlaydi. Agar kontent shifrdan chiqarilsa, uni tahdidlar mavjudligiga tekshirish mumkin.
Shifrdan chiqarish chiquvchi (egress) yoki kiruvchi (ingress) trafikda yoki ikkalasida ham amalga oshirilishi mumkin. Kiruvchi trafik uchun tarmoqlararo ekran serverlarni kelayotgan trafikdan himoya qilishi mumkin. Chiquvchi trafik esa tarmoqlararo ekranga tashqariga aloqa qilishi kerak bo‘lgan foydalanuvchilar va tizimlarni himoya qilish imkonini beradi.
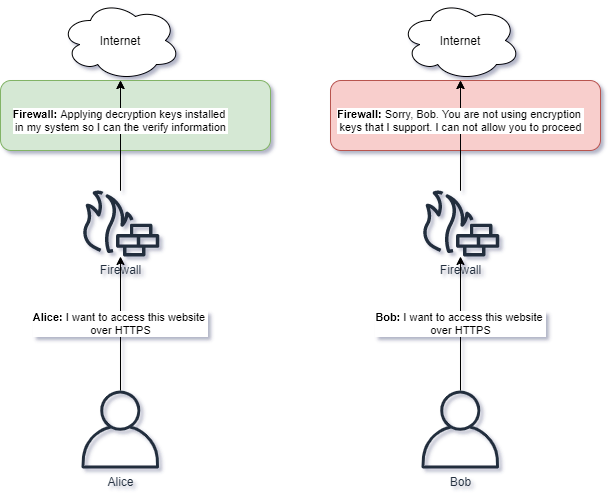
Tarmoqlararo ekran ko‘pincha sog‘liqni saqlash va moliyaviy ma’lumotlar kabi trafikni shifrdan chiqarishdan qochadi, chunki bu maxfiylik bilan bog‘liq va boshqa oqibatlarga olib kelishi mumkin. Trafikni shifrdan chiqarish tashkilotdan tarmoqlararo ekran trafikni shifrdan chiqarish uchun foydalanadigan kalitlarni mijozlarga tarqatish bo‘yicha ko‘proq harakat talab qiladi.
Noma’lum trafik
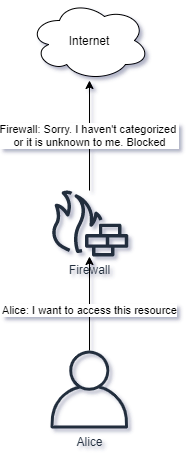
Ba’zi trafikni tarmoqlararo ekran shifrdan chiqara olmaydi yoki to‘liq tushuna olmaydi. Buning ko‘plab sabablari bo‘lishi mumkin, masalan, xususiy (proprietary) ilova tarmoqlararo ekranga notanish bo‘lgan ma’lumotlarni yuboradi. Bunday trafik noma’lum (Unknown) deb toifalanishi ham mumkin. Tarmoqlararo ekran administratori bunday ilovalarni, ayniqsa yuqori xavfli deb hisoblanadigan tarmoqlardan kelayotganlarini bloklashni ko‘rib chiqishi kerak.
WAF ("Web Application Firewall" — veb-ilovalar uchun tarmoqlararo ekran)
Tarmoqlararo ekranlar o‘z vazifasini yetarlicha yaxshi bajarsa-da, ular ko‘pincha protokol nimalarga qodir ekanini to‘liq tushunmaydi. Shu sababli muayyan protokollarga ixtisoslashgan tarmoqlararo ekranlar ham ishlab chiqiladi va WAF ulardan eng keng tarqalganlaridan biridir.
WAF oddiy tarmoqlararo ekranga qaraganda HTTP protokoliga xos ko‘proq imkoniyatlarni taqdim etadi, bu esa uni tahdidlarni to‘xtatishda qobiliyatliroq qiladi.
WAF HTTP’dagi tahdidlarni bloklashda o‘z ishini yaxshi bajarishga harakat qilsa-da, u ko‘pincha tashkilotlar uchun boshqa juda foydali imkoniyatlarni ham taqdim etadi, bu esa uni faqat tahdidlarni bloklashdan ko‘ra ancha kengroq maqsadlarda qo‘llashga arziydigan qiladi. Quyida bir nechta misollar keltirilgan:
- WAF zaxiralashni (redundancy), ya’ni bitta xizmatni taqdim etuvchi bir nechta serverga ega bo‘lishni yo‘lga qo‘yishga yordam berishi mumkin. Bu tashkilotlarga xizmatni yuqori mavjudlik (high availability) rejimida ushlab turish imkonini beradi: bir serverni o‘chirib qo‘yish mumkin, qolgan serverlar esa xizmatdan foydalanmoqchi bo‘lgan foydalanuvchilarga xizmat ko‘rsatishda davom etadi. Bu foydali, chunki yamoq o‘rnatish (patching) kabi jarayonlar ko‘pincha xizmatni qayta ishga tushirishni talab qiladi, zaxiralash esa foydalanuvchilarga xizmatdan foydalanishda davom etish imkonini beradi.
- WAF xavfsizlikning eng yaxshi amaliyotlari qoidalarini joriy etishga yordam berishi mumkin, masalan, shifrlash, ko‘p faktorli autentifikatsiya va ushbu kursda yoritilgan boshqa tushunchalarni yuritish va joriy etish uchun yagona joy bo‘lib xizmat qiladi.
- Undan WAF ortida joylashgan bir nechta veb-server uchun yagona old tomon (front) va himoya mexanizmini yaratishda foydalanish mumkin.
W3Schools Pathfinder
Yutuqlaringizni kuzating – bu bepul!